Daten wandern über Dateien und manuelle Aufgaben
Kontakte, Bestellstatus und Merkmale kommen systemübergreifend zu spät an.

Automatisieren Sie E-Mail-Workflows mit klaren REST-API-Endpunkten, empfangen Sie Ereignisse in Echtzeit per Webhook und verwalten Sie 1–25 getrennte Sub-User-Workspaces in einem Abonnement.
POST /api/v1/subscribers
Authorization: Bearer ••••••••

{
  "workspace": "client-a",
  "role": "campaign_manager",
  "event": "subscriber.created"
}Agenturen und Multi-Brand-Unternehmen brauchen getrennte Workspaces, fein abgestufte Berechtigungen und eigene API-Zugangsdaten, um das Vertrauen ihrer Kunden zu wahren.
Kontakte, Bestellstatus und Merkmale kommen systemübergreifend zu spät an.
Bounces, Klicks und Abonnentenstatus fließen nicht ins CRM zurück.
Das Unternehmen kann nicht nachvollziehen, wer eine Kampagne angesehen, geändert oder gestartet hat.
Agenturen haben Mühe, Workspaces, Assets und Berechtigungen pro Kunde zu trennen.
API-Integration, Webhooks, Sub-User und Rollen greifen ineinander, aber keine Ebene ersetzt eine andere.
Verbinden Sie unterstützte Kontakte, Listen, Kampagnen und Ressourcen mit dem Quellsystem.
Senden Sie den Status, den ein CRM oder eine Anwendung benötigt, um ihren Workflow fortzusetzen.
Vermeiden Sie geteilte Passwörter und weisen Sie jeden Nutzer dem passenden Workspace zu.
Trennen Sie Zugriffe für Ansicht, Erstellung, Freigabe, Versand und sensible Konfiguration.
Entscheider brauchen gleichzeitig Transparenz über Datenflüsse, Zugriffsrechte und Nachvollziehbarkeit.
CSV-Dateien und wiederkehrende geplante Aufgaben nutzen.
Daten als Teil des Workflows über die REST API synchronisieren.
Berichte manuell prüfen.
Status per Webhook an das Quellsystem zurückmelden.
Zugangsdaten teilen.
Jedem Mitglied einen eigenen Sub-User geben.
Jeder kann ändern und versenden.
Aktionen über Rollen nach Verantwortung begrenzen.
Unklar, woher eine Änderung stammt.
Zugriffskontrolle nach Nutzer und Workspace organisieren.
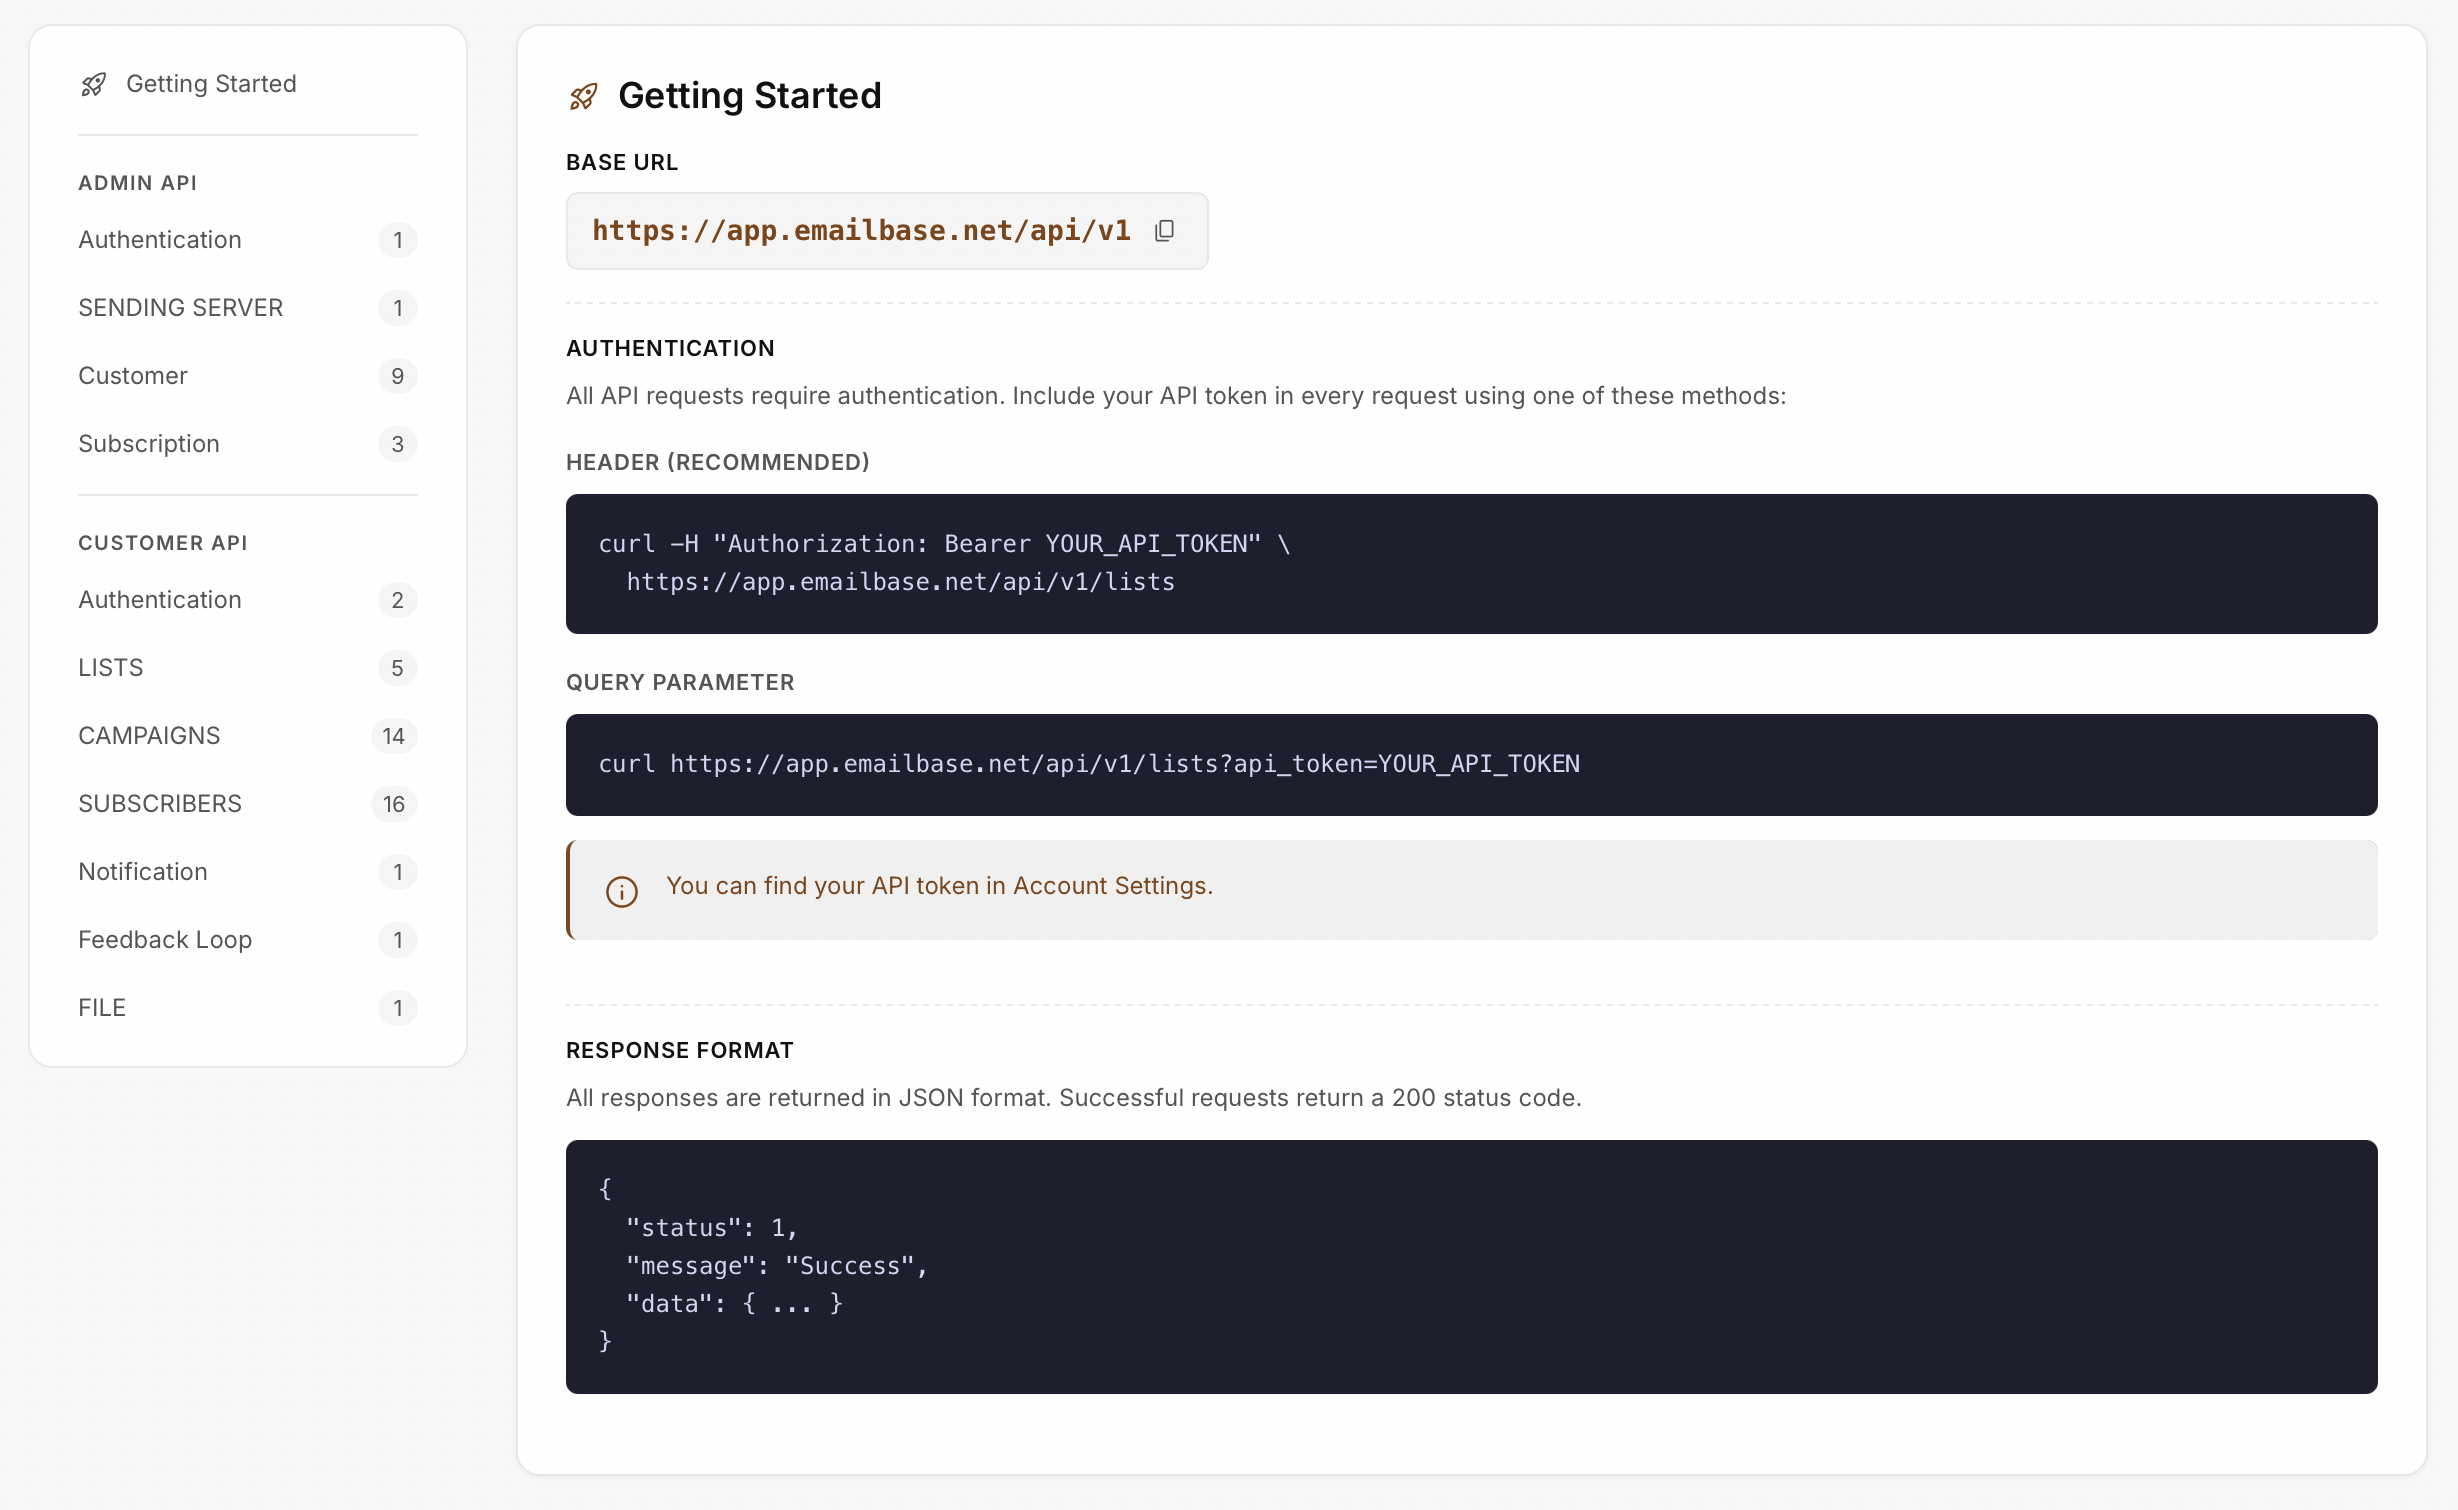
Die API-Dokumentation zeigt Basis-URL, Authentifizierungsmethode und Antwortstruktur. Die Verwaltung von Sub-Usern und Rollen bleibt getrennt, damit Integration und Zugriffskontrolle nicht vermischt werden.
Basis-URL für die Integration
Bearer-Token im Request-Header
Format der zurückgegebenen Antwort
Verfolgen Sie erfolgreiche Requests, Authentifizierungsfehler und Datenfehler je Endpunkt.
Messen Sie vom Entstehen eines Ereignisses bis zum Abschluss der Verarbeitung im empfangenden System.
Prüfen Sie, welche Nutzer, Rollen und Workspace-Zugriffe noch benötigt werden.
Legen Sie Datenumfang, Berechtigungen und Fehlerbehandlung fest, bevor Sie Zugangsdaten ausgeben.
Ihr System ruft in der Regel eine API auf, um Daten zu lesen oder zu schreiben; eMailBase sendet einen Webhook, nachdem ein Ereignis eingetreten ist.
Nicht unbedingt. Ein Sub-User ist eine Identität; Berechtigungen und Workspace-Zugriffe müssen dem Organisationsmodell folgen.
Nur ein dafür zuständiger technischer Administrator. Bewahren Sie Tokens sicher auf, beschränken Sie ihren Geltungsbereich und widerrufen Sie sie, sobald sie nicht mehr benötigt werden.
Beginnen Sie mit einem Endpunkt, einem Webhook und einer Testrolle, um den gesamten Lebenszyklus zu validieren.