البيانات تنتقل عبر الملفات والمهام اليدوية
تصل جهات الاتصال وحالات الطلبات والسمات متأخرة بين الأنظمة.

أتمت مسارات عمل البريد الإلكتروني عبر نقاط REST API واضحة، والتقط أحداث Webhooks فورًا، وأدِر من 1 إلى 25 مساحة عمل معزولة للمستخدمين الفرعيين ضمن اشتراك واحد.
POST /api/v1/subscribers
Authorization: Bearer ••••••••

{
  "workspace": "client-a",
  "role": "campaign_manager",
  "event": "subscriber.created"
}تحتاج الوكالات ومشغّلو العلامات المتعددة إلى مساحات عمل معزولة وصلاحيات دقيقة وبيانات اعتماد API منفصلة للحفاظ على ثقة العملاء.
تصل جهات الاتصال وحالات الطلبات والسمات متأخرة بين الأنظمة.
لا تعود حالات الارتداد والنقر والاشتراك إلى نظام CRM.
لا تستطيع الشركة تحديد من اطّلع على الحملة أو غيّرها أو أطلقها.
تواجه الوكالات صعوبة في فصل مساحات العمل والأصول والصلاحيات حسب العميل.
تكامل API وWebhooks والمستخدمون الفرعيون والأدوار تعمل معًا، لكن لا يحل أيٌّ منها محل الآخر.
اربط جهات الاتصال والقوائم والحملات والموارد المدعومة بالنظام المصدر.
أرسل الحالة التي يحتاجها نظام CRM أو التطبيق لمتابعة سير عمله.
تجنّب كلمات المرور المشتركة وعيّن كل مستخدم في مساحة العمل المناسبة.
افصل صلاحيات العرض والإنشاء والموافقة والإرسال والإعدادات الحساسة.
يحتاج صنّاع القرار إلى رؤية تدفّق البيانات وصلاحيات الوصول وإمكانية التتبّع معًا.
استخدام ملفات CSV ومهام مجدولة متكررة.
مزامنة البيانات عبر REST API كجزء من سير العمل.
مراجعة التقارير يدويًا.
إعادة الحالة إلى النظام المصدر عبر Webhook.
مشاركة بيانات تسجيل الدخول.
منح كل عضو مستخدمًا فرعيًا مستقلًا.
يمكن لأي شخص التعديل والإرسال.
استخدام الأدوار لتقييد الإجراءات حسب المسؤولية.
مصدر التغيير غير واضح.
تنظيم التحكم في الوصول حسب المستخدم ومساحة العمل.
تعرض وثائق API عنوان URL الأساسي وطريقة المصادقة وبنية الاستجابة. وتبقى إدارة المستخدمين الفرعيين والأدوار منفصلة لتجنّب الخلط بين التكامل والتحكم في الوصول.
عنوان URL الأساسي للتكامل
رمز Bearer في ترويسة الطلب
تنسيق الاستجابة المُعادة
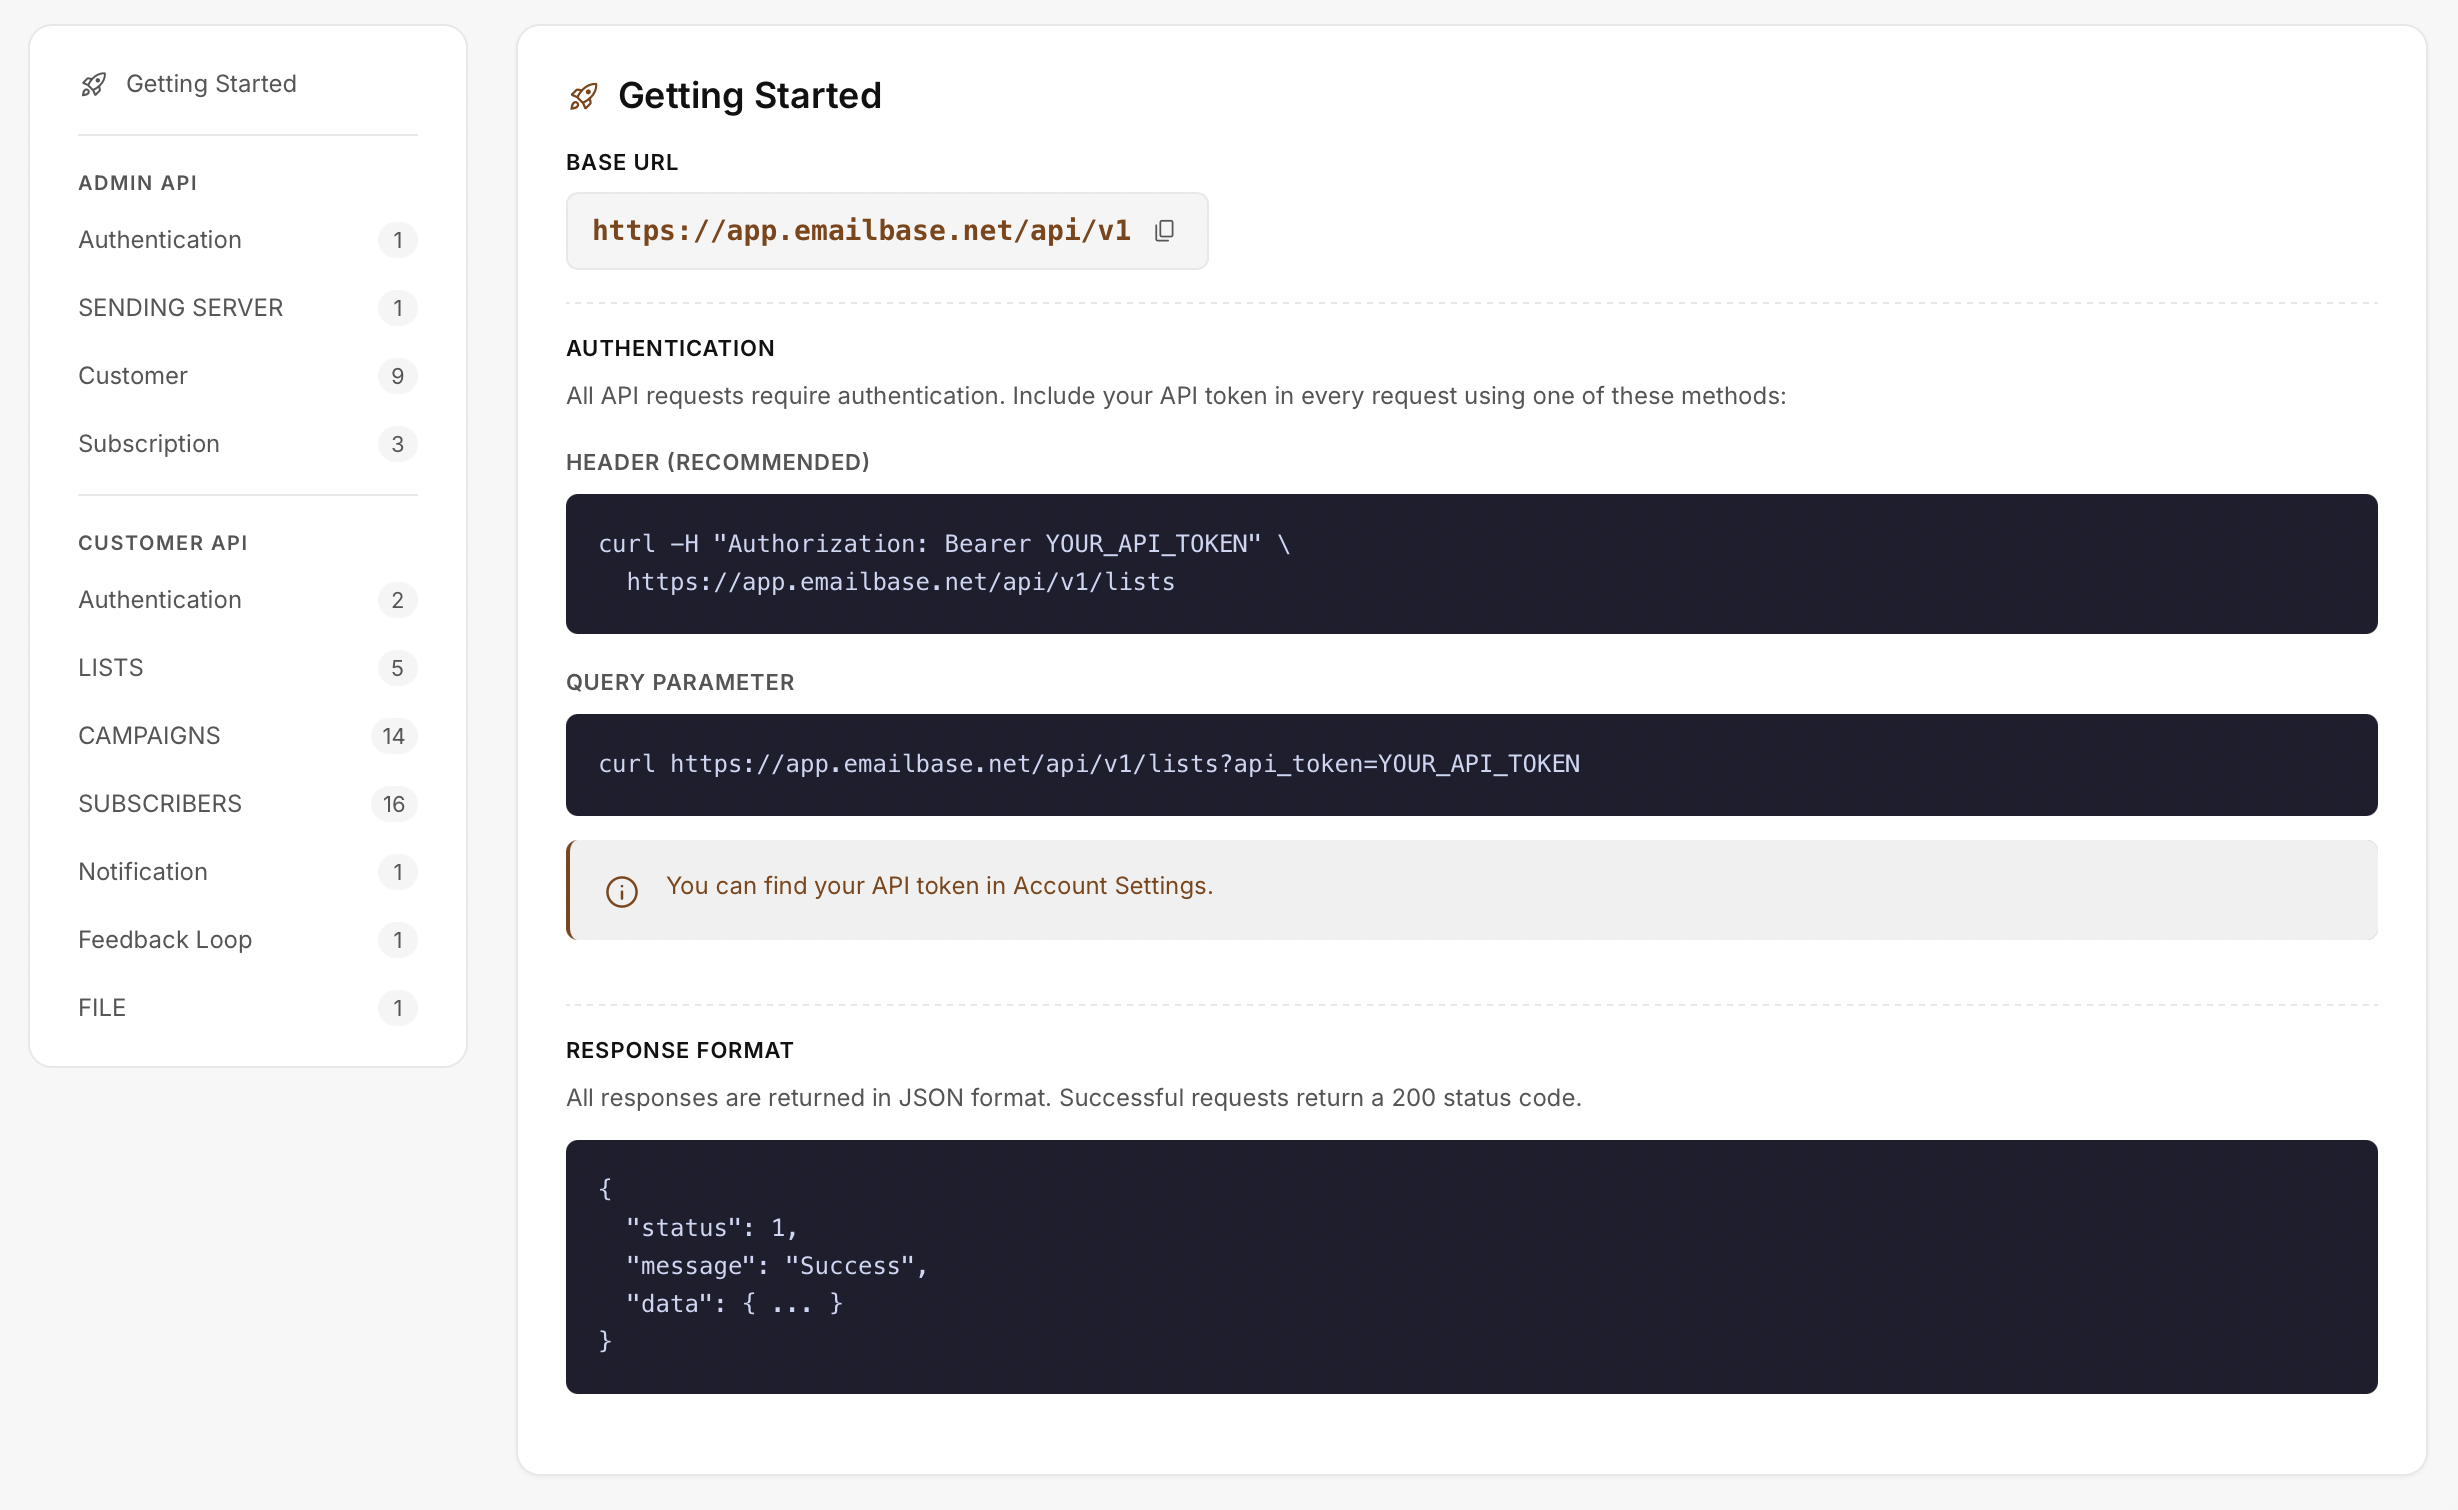
تتبّع الطلبات الناجحة وإخفاقات المصادقة وأخطاء البيانات حسب نقطة النهاية.
قِس الوقت من إنشاء الحدث حتى يُكمل النظام المستقبِل معالجته.
راجع المستخدمين والأدوار والوصول إلى مساحات العمل التي لا تزال مطلوبة.
حدّد نطاق البيانات والصلاحيات ومعالجة الأخطاء قبل إصدار بيانات الاعتماد.
عادةً ما يستدعي نظامك API للقراءة أو الكتابة؛ أما eMailBase فيرسل Webhook بعد وقوع حدث ما.
ليس بالضرورة. المستخدم الفرعي هوية؛ ويجب أن تتبع الصلاحيات والوصول إلى مساحات العمل النموذج التنظيمي.
المسؤول التقني المناسب فقط. احفظ الرموز بأمان، وقيّد نطاقها، وألغِها عند انتفاء الحاجة إليها.
ابدأ بنقطة نهاية واحدة وWebhook واحد ودور تجريبي واحد للتحقق من دورة الحياة كاملة.