Los datos se mueven mediante archivos y tareas manuales
Los contactos, los estados de los pedidos y los atributos llegan tarde entre sistemas.
Automatiza cualquier flujo de email con endpoints REST limpios, recibe Webhooks en tiempo real y gestiona de 1 a 25 subusuarios aislados en una sola cuenta.
POST /api/v1/subscribers
Authorization: Bearer ••••••••

{
  "workspace": "client-a",
  "role": "campaign_manager",
  "event": "subscriber.created"
}Las agencias y grupos empresariales necesitan entornos completamente separados, permisos granulares y credenciales API independientes para garantizar la privacidad.
Los contactos, los estados de los pedidos y los atributos llegan tarde entre sistemas.
Los rebotes, los clics y el estado del suscriptor no vuelven al CRM.
La empresa no puede saber quién vio, modificó o lanzó una campaña.
Las agencias tienen dificultades para separar espacios de trabajo, recursos y permisos por cliente.
La integración por API, los webhooks, los subusuarios y los roles funcionan en conjunto, pero ninguno sustituye a otro.
Conecta contactos, listas, campañas y recursos compatibles con el sistema de origen.
Envía el estado que un CRM o una aplicación necesita para continuar su flujo.
Evita las contraseñas compartidas y asigna a cada usuario el espacio de trabajo adecuado.
Separa los accesos de visualización, creación, aprobación, envío y configuración sensible.
Quienes toman las decisiones necesitan ver a la vez el flujo de datos, los permisos de acceso y la trazabilidad.
Usar archivos CSV y tareas programadas repetitivas.
Sincronizar los datos mediante la REST API como parte del flujo.
Revisar los informes manualmente.
Devolver el estado al sistema de origen mediante webhook.
Compartir las credenciales de acceso.
Dar a cada miembro su propio subusuario.
Cualquiera puede modificar y enviar.
Usar roles para limitar las acciones según la responsabilidad.
El origen de un cambio no está claro.
Organizar el control de acceso por usuario y espacio de trabajo.
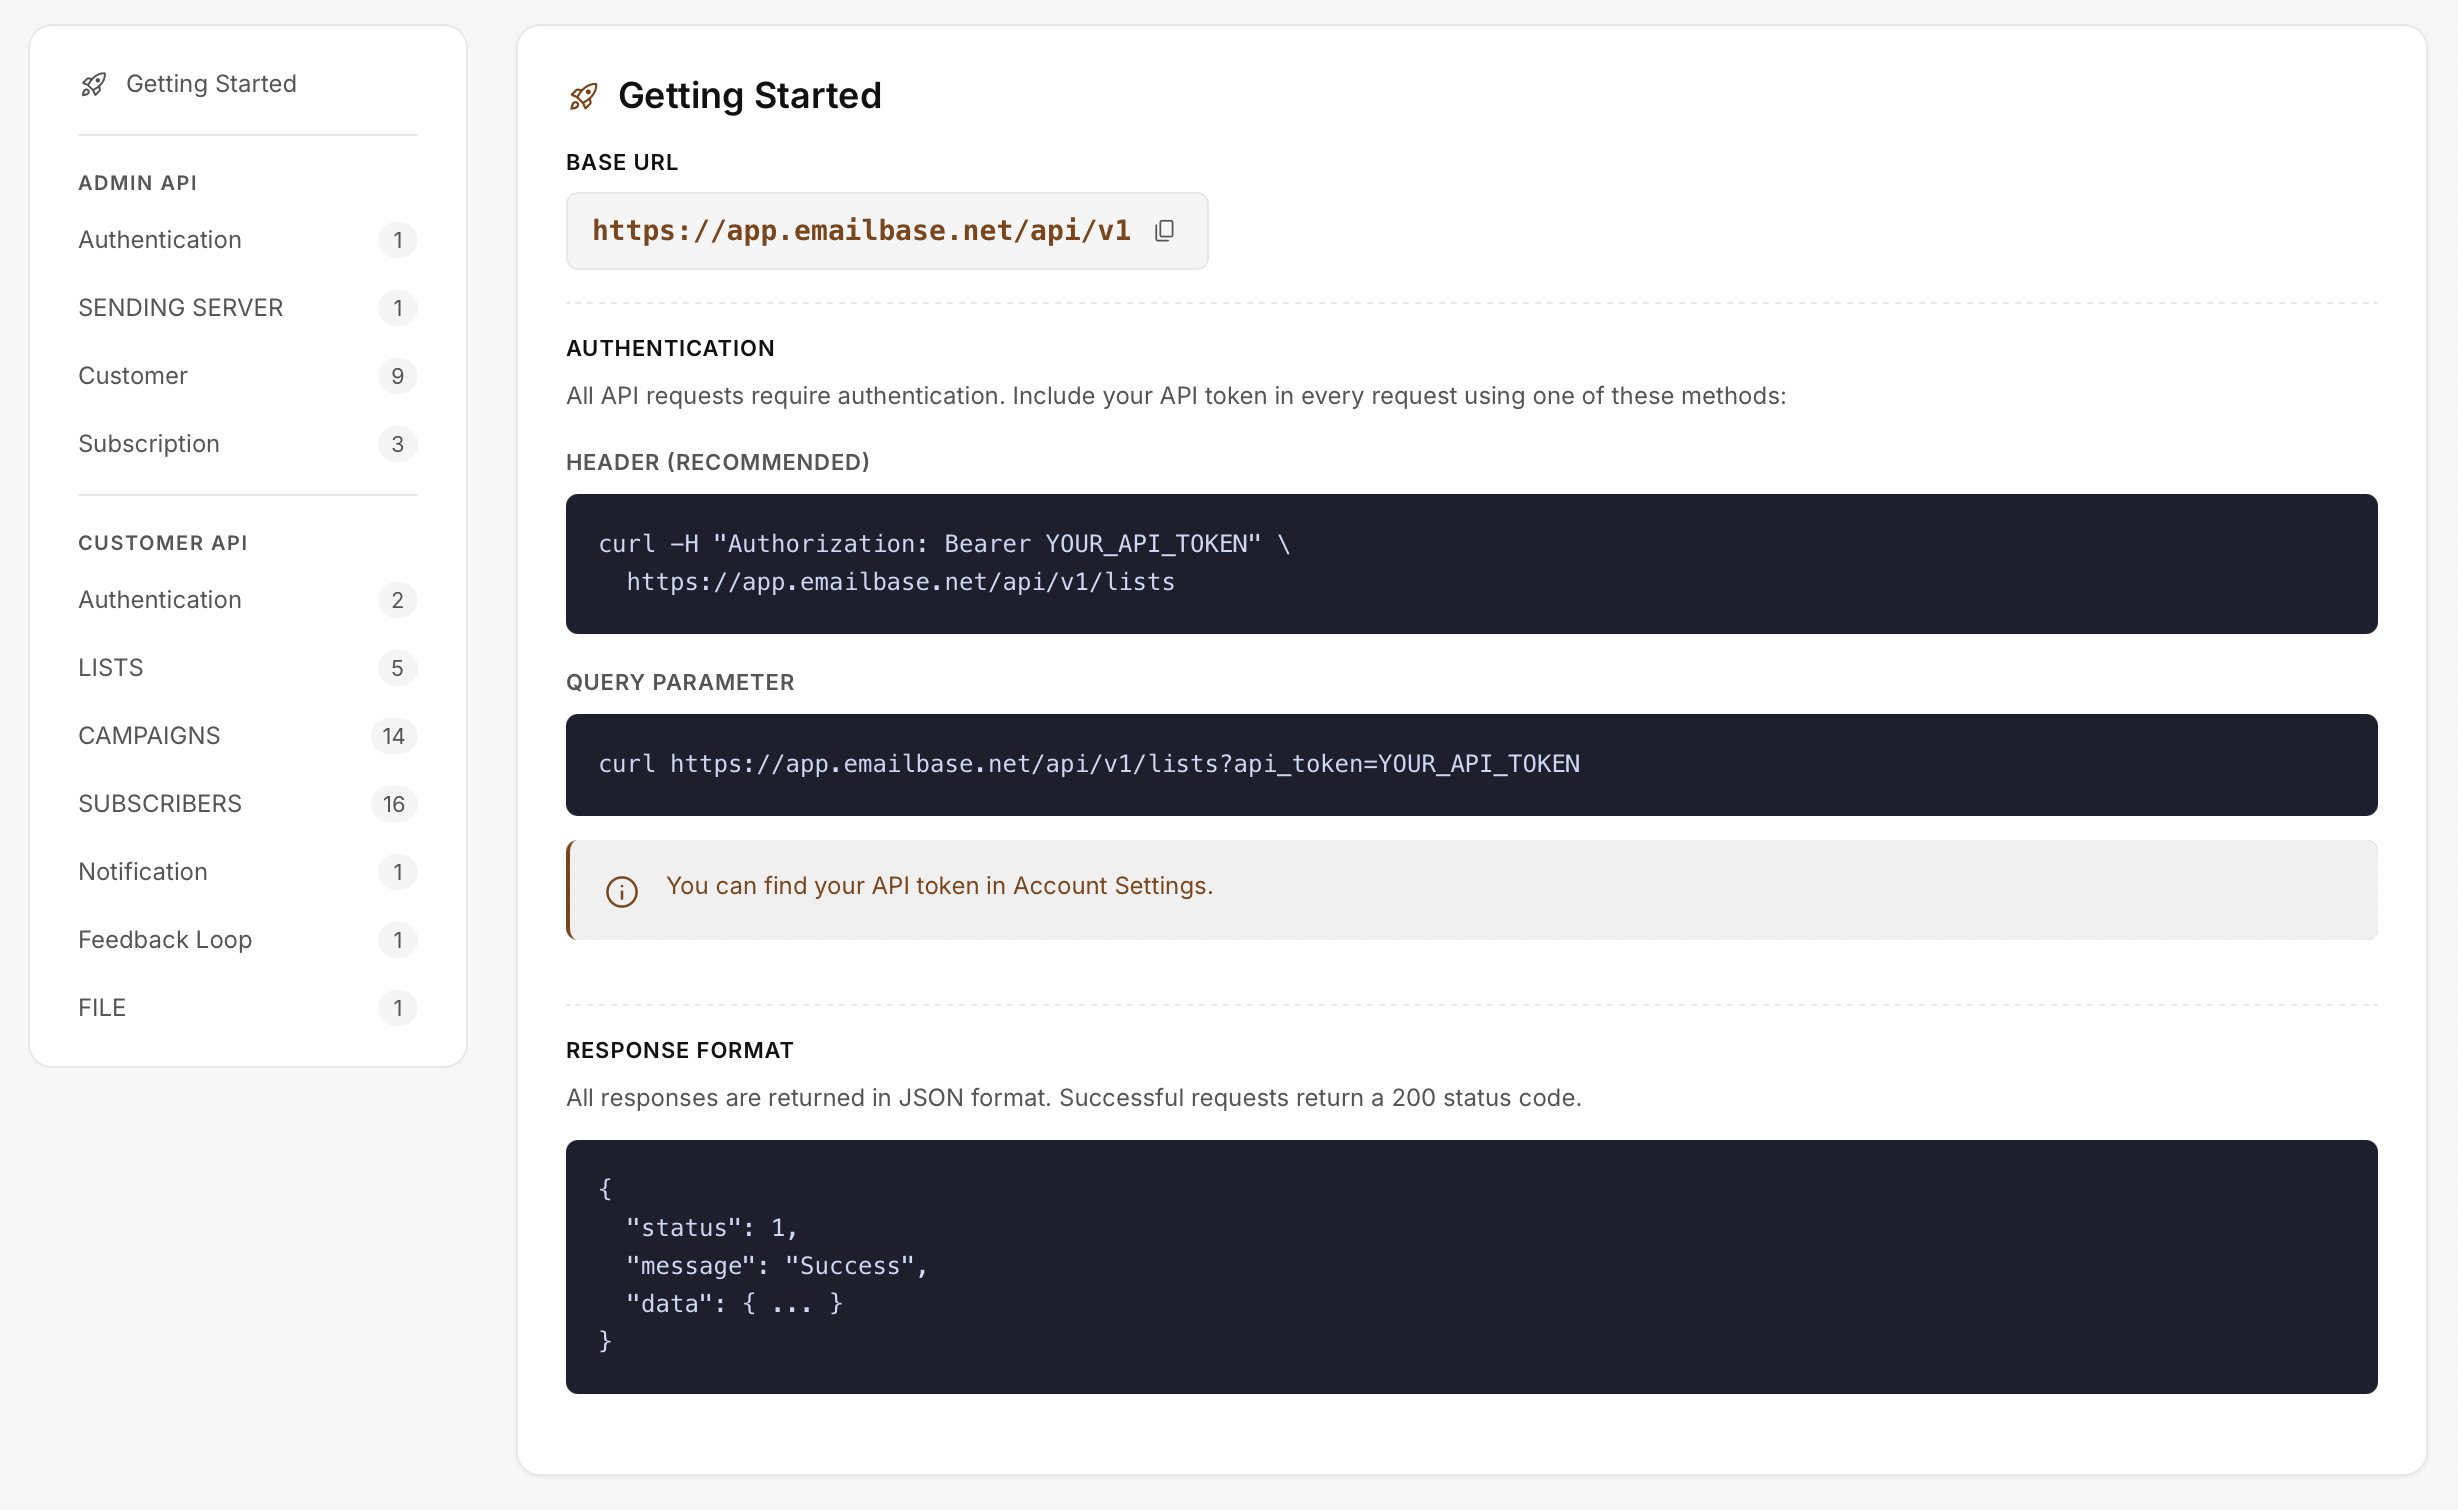
La documentación de la API muestra la URL base, el método de autenticación y la estructura de las respuestas. La gestión de subusuarios y roles se mantiene aparte para no confundir la integración con el control de acceso.
URL base de integración
Token Bearer en la cabecera de la solicitud
Formato de la respuesta devuelta
Controla las solicitudes correctas, los fallos de autenticación y los errores de datos por endpoint.
Mide desde que se crea el evento hasta que el sistema receptor termina de procesarlo.
Revisa los usuarios, roles y accesos a espacios de trabajo que siguen siendo necesarios.
Define el alcance de los datos, los permisos y la gestión de errores antes de emitir credenciales.
Normalmente tu sistema llama a la API para leer o escribir; eMailBase envía un webhook después de que ocurre un evento.
No necesariamente. Un subusuario es una identidad; los permisos y el acceso a los espacios de trabajo deben seguir el modelo de la organización.
Solo un administrador técnico adecuado. Guarda los tokens de forma segura, limita su alcance y revócalos cuando ya no se necesiten.
Empieza con un endpoint, un webhook y un rol de prueba para validar todo el ciclo de vida.