Data berpindah melalui file dan pekerjaan manual
Kontak, status pesanan, dan atribut terlambat sampai antarsistem.

Otomatiskan workflow email dengan endpoint REST API yang rapi, tangkap webhook event secara real-time, dan kelola 1–25 workspace sub-user terisolasi dalam satu langganan.
POST /api/v1/subscribers
Authorization: Bearer ••••••••

{
  "workspace": "client-a",
  "role": "campaign_manager",
  "event": "subscriber.created"
}Agensi dan pengelola multi-brand membutuhkan workspace terisolasi, izin akses yang terperinci, dan kredensial API terpisah untuk menjaga kepercayaan klien.
Kontak, status pesanan, dan atribut terlambat sampai antarsistem.
Status bounce, klik, dan pelanggan tidak kembali ke CRM.
Bisnis tidak dapat mengetahui siapa yang melihat, mengubah, atau meluncurkan kampanye.
Agensi kesulitan memisahkan workspace, aset, dan izin akses per klien.
Integrasi API, webhook, sub-user, dan peran bekerja bersama, tetapi tidak saling menggantikan.
Hubungkan kontak, daftar, kampanye, dan resource yang didukung ke sistem sumber.
Kirim status yang dibutuhkan CRM atau aplikasi untuk melanjutkan workflow-nya.
Hindari berbagi kata sandi dan tetapkan setiap pengguna ke workspace yang sesuai.
Pisahkan akses untuk melihat, membuat, menyetujui, mengirim, dan mengubah konfigurasi sensitif.
Pengambil keputusan membutuhkan visibilitas atas alur data, hak akses, dan keterlacakan secara bersamaan.
Menggunakan file CSV dan tugas terjadwal berulang.
Sinkronkan data melalui REST API sebagai bagian dari workflow.
Memeriksa laporan secara manual.
Kirim status kembali ke sistem sumber melalui webhook.
Berbagi kredensial login.
Berikan sub-user terpisah untuk setiap anggota.
Siapa pun bisa mengubah dan mengirim.
Gunakan peran untuk membatasi tindakan sesuai tanggung jawab.
Sumber perubahan tidak jelas.
Atur kontrol akses berdasarkan pengguna dan workspace.
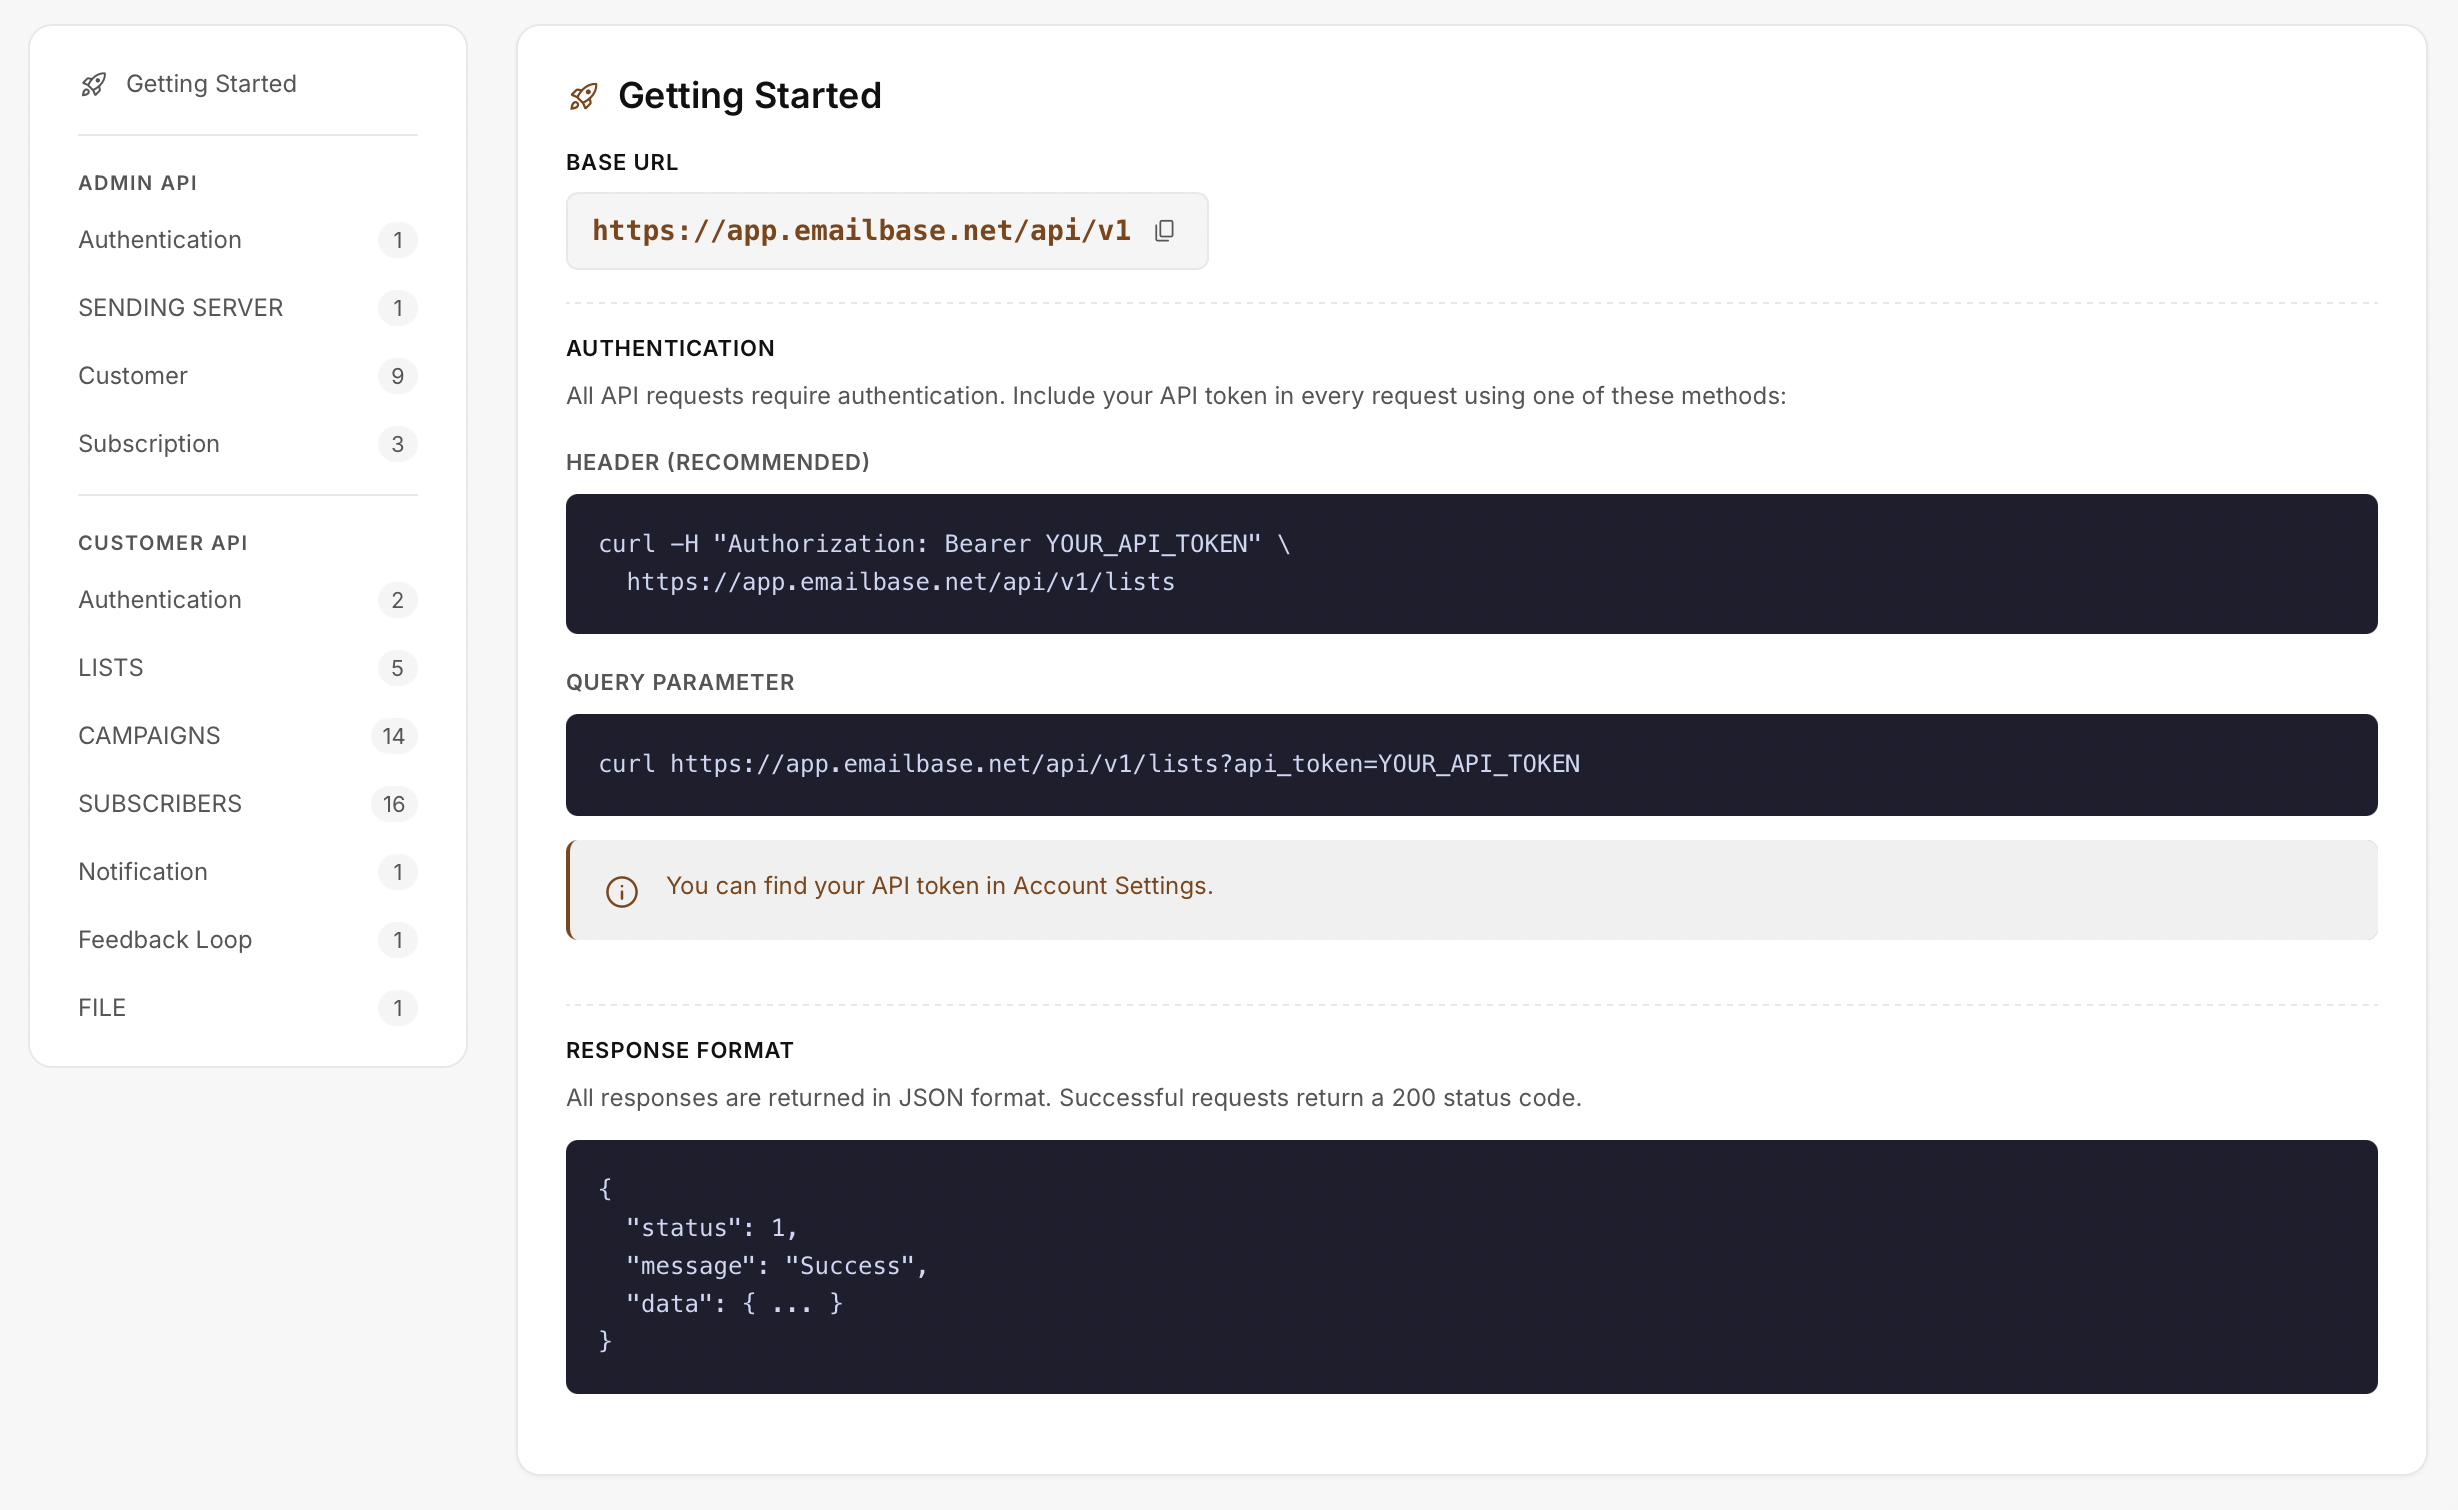
Dokumentasi API menampilkan base URL, metode autentikasi, dan struktur respons. Pengelolaan sub-user dan peran dipisahkan agar integrasi tidak tercampur dengan kontrol akses.
Base URL integrasi
Bearer token di header request
Format respons yang dikembalikan
Lacak request yang berhasil, kegagalan autentikasi, dan error data per endpoint.
Ukur sejak event dibuat hingga sistem penerima selesai memprosesnya.
Tinjau pengguna, peran, dan akses workspace yang masih diperlukan.
Tentukan cakupan data, izin akses, dan penanganan error sebelum menerbitkan kredensial.
Sistem Anda biasanya memanggil API untuk membaca atau menulis data; eMailBase mengirim webhook setelah sebuah event terjadi.
Belum tentu. Sub-user adalah identitas; izin dan akses workspace harus mengikuti model organisasi Anda.
Hanya administrator teknis yang berwenang. Simpan token dengan aman, batasi cakupannya, dan cabut jika sudah tidak diperlukan.
Mulai dengan satu endpoint, satu webhook, dan satu peran uji untuk memvalidasi seluruh siklusnya.