I dati viaggiano tramite file e operazioni manuali
Contatti, stati degli ordini e attributi arrivano in ritardo tra un sistema e l'altro.

Automatizza i workflow email con endpoint REST API puliti, ricevi webhook sugli eventi in tempo reale e gestisci da 1 a 25 workspace isolati per i sub-user con un unico abbonamento.
POST /api/v1/subscribers
Authorization: Bearer ••••••••

{
  "workspace": "client-a",
  "role": "campaign_manager",
  "event": "subscriber.created"
}Agenzie e aziende multi-brand hanno bisogno di workspace isolati, permessi granulari e credenziali API separate per mantenere la fiducia dei clienti.
Contatti, stati degli ordini e attributi arrivano in ritardo tra un sistema e l'altro.
Bounce, clic e stato degli iscritti non tornano nel CRM.
L'azienda non riesce a sapere chi ha visto, modificato o lanciato una campagna.
Le agenzie faticano a separare workspace, asset e permessi per cliente.
Integrazione API, webhook, sub-user e ruoli lavorano insieme, ma nessuno sostituisce l'altro.
Collega al sistema di origine contatti, liste, campagne e le altre risorse supportate.
Invia lo stato necessario perché un CRM o un'applicazione possa proseguire il proprio workflow.
Evita le password condivise e assegna ogni utente al workspace giusto.
Separa gli accessi per visualizzazione, creazione, approvazione, invio e configurazioni sensibili.
Chi decide ha bisogno di vedere insieme flussi di dati, diritti di accesso e tracciabilità.
File CSV e operazioni pianificate ripetute.
Sincronizzare i dati tramite REST API come parte del workflow.
Controllare i report a mano.
Rimandare lo stato al sistema di origine tramite webhook.
Condividere le credenziali di accesso.
Dare a ogni membro un sub-user dedicato.
Chiunque può modificare e inviare.
Usare i ruoli per limitare le azioni in base alle responsabilità.
Non è chiaro da dove arrivi una modifica.
Organizzare il controllo degli accessi per utente e workspace.
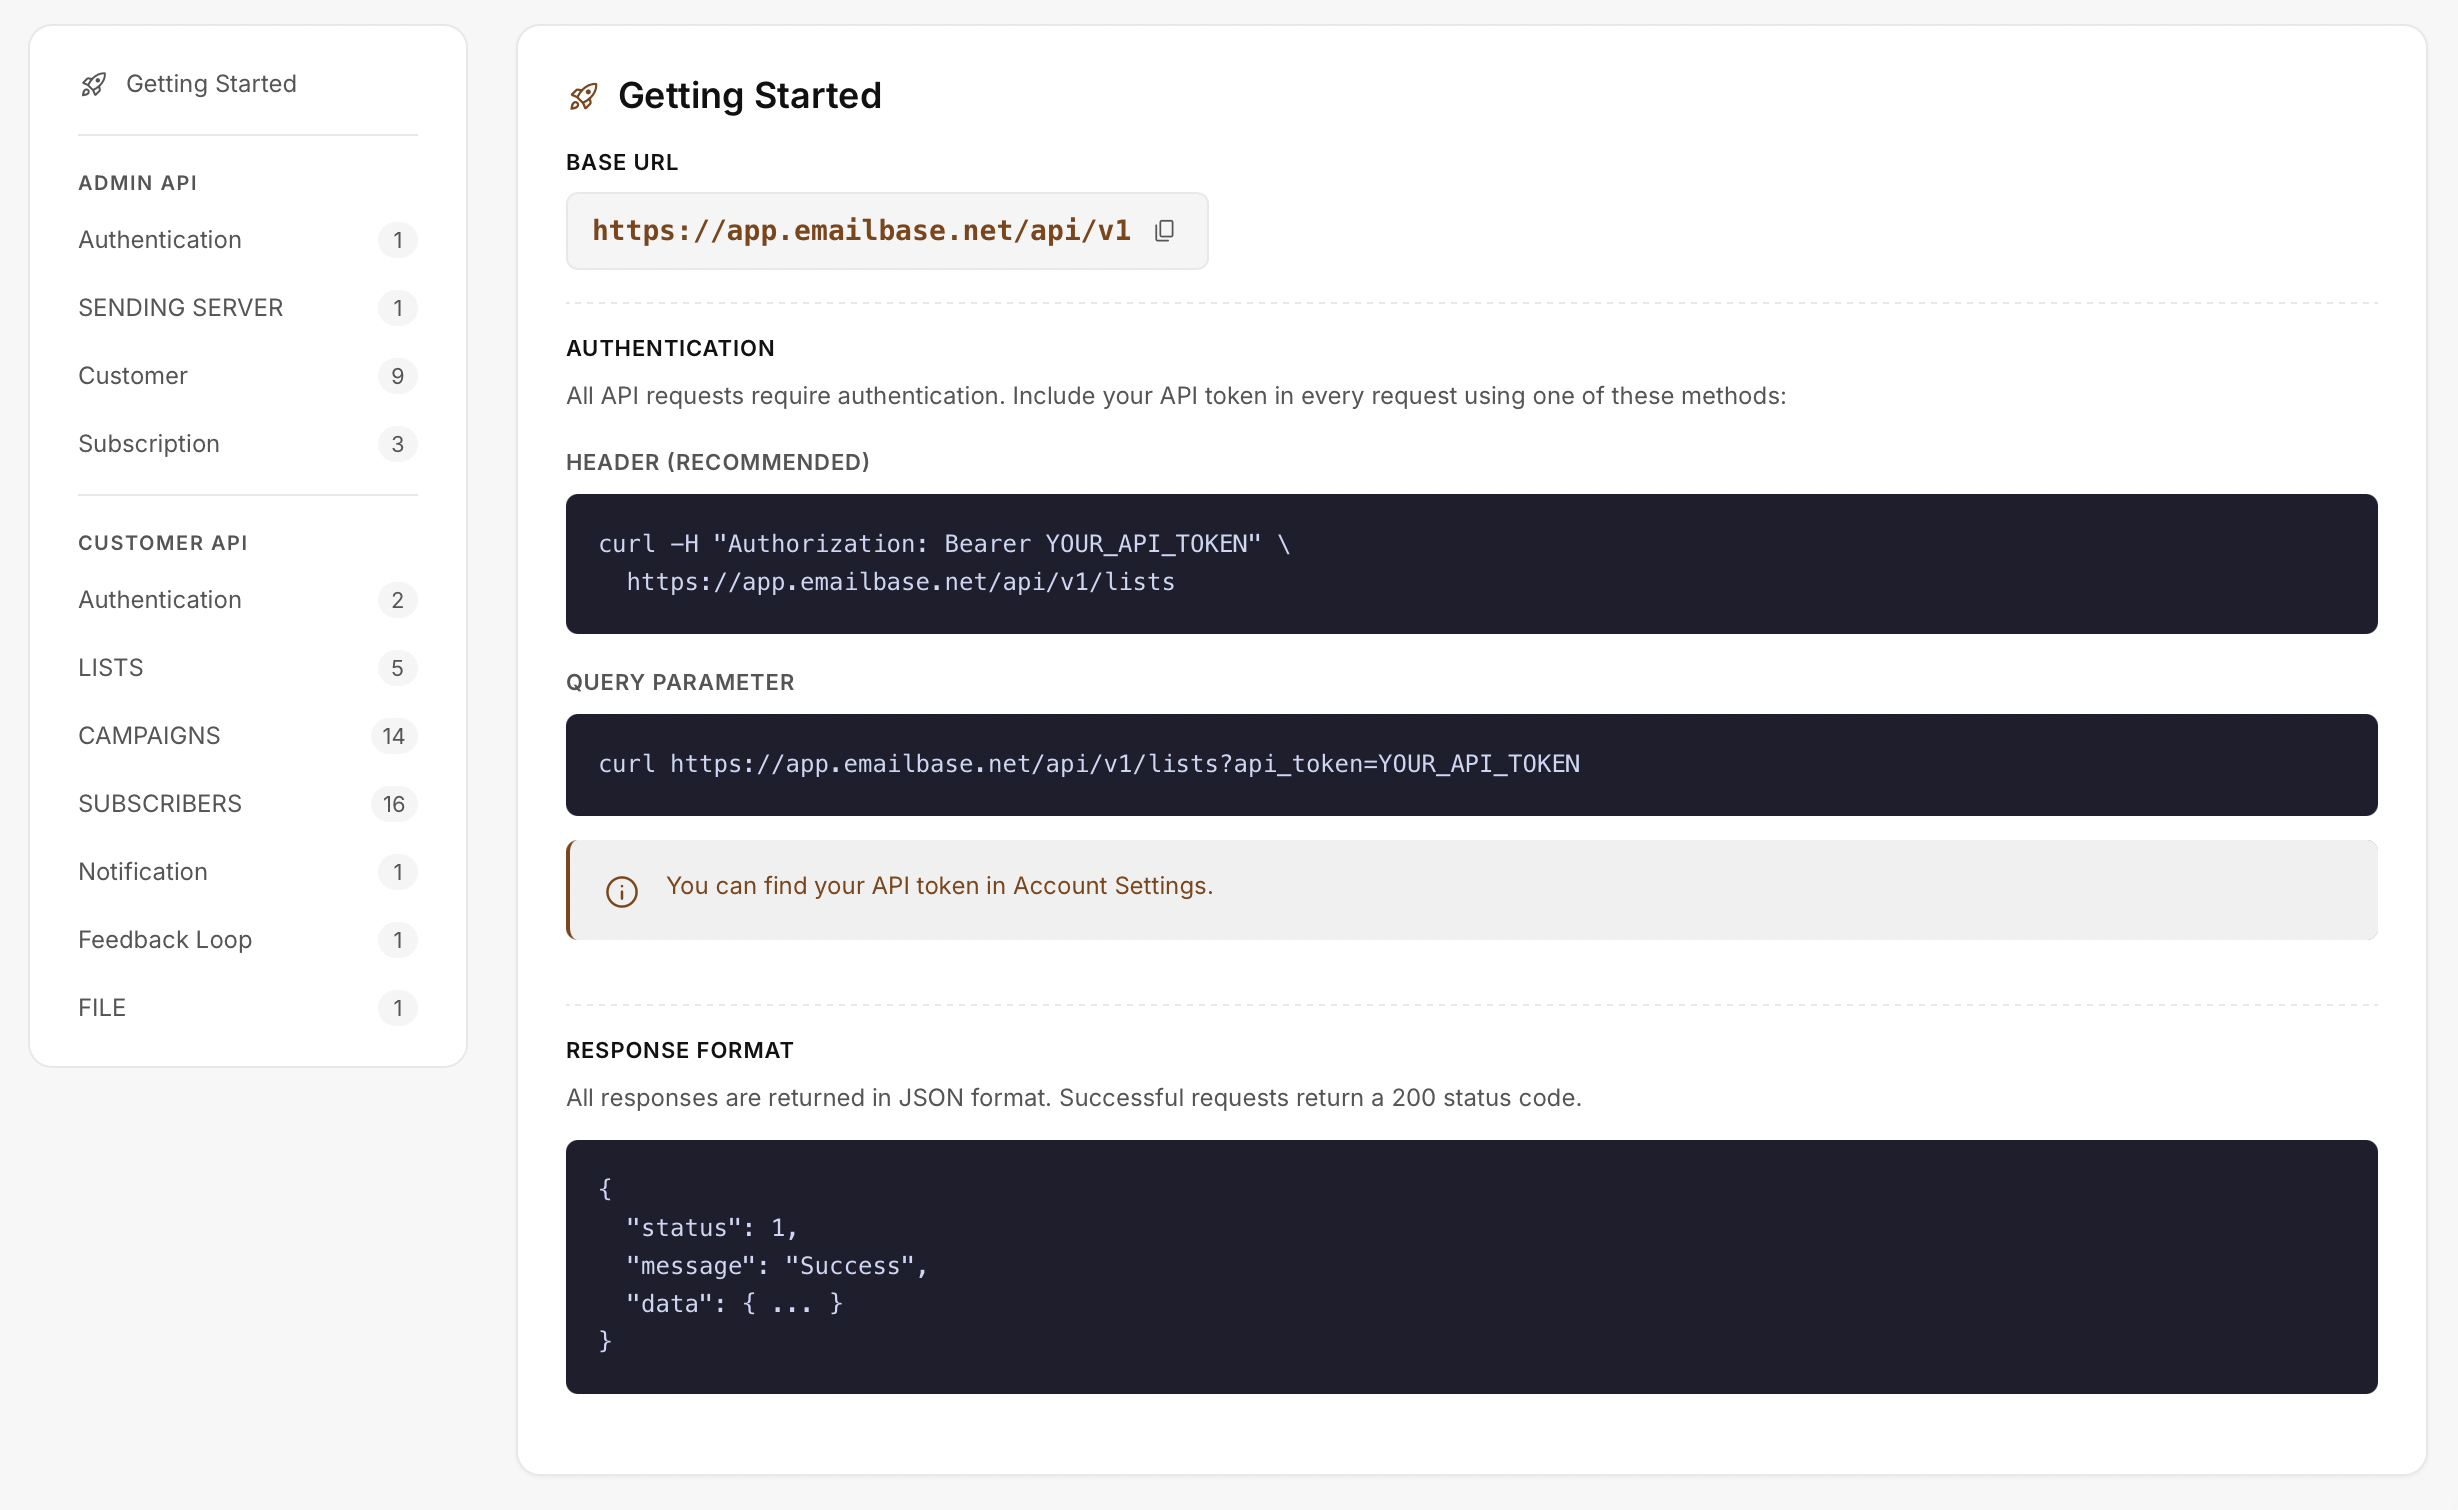
La documentazione API mostra l'URL di base, il metodo di autenticazione e la struttura delle risposte. La gestione di sub-user e ruoli resta separata, per non confondere integrazione e controllo degli accessi.
URL di base per l'integrazione
Bearer token nell'header della richiesta
Formato della risposta restituita
Monitora richieste riuscite, errori di autenticazione ed errori sui dati per endpoint.
Misura dalla creazione dell'evento fino al completamento dell'elaborazione da parte del sistema ricevente.
Verifica quali utenti, ruoli e accessi ai workspace sono ancora necessari.
Definisci perimetro dei dati, permessi e gestione degli errori prima di rilasciare le credenziali.
Di solito è il tuo sistema a chiamare un'API per leggere o scrivere; eMailBase invia invece un webhook quando si verifica un evento.
Non necessariamente. Un sub-user è un'identità; permessi e accesso ai workspace devono seguire il modello organizzativo.
Solo un amministratore tecnico autorizzato. Conserva i token in modo sicuro, limitane il perimetro e revocali quando non servono più.
Parti da un endpoint, un webhook e un ruolo di test per validare l'intero ciclo di vita.